

えだまめ
2026-09-28
BTMAIZ のえだまめです。
企業における生成AIの活用は、これまでの「人間の作業を支援するCopilot」から、複数の業務プロセスを自律的に実行する「AIエージェント」へと広がりつつあります。 AIエージェントは、ユーザーからの指示を待つだけではありません。 業務データを参照し、状況を判断し、必要に応じて外部システムやツールを操作します。
Microsoft Agent 365の位置づけ
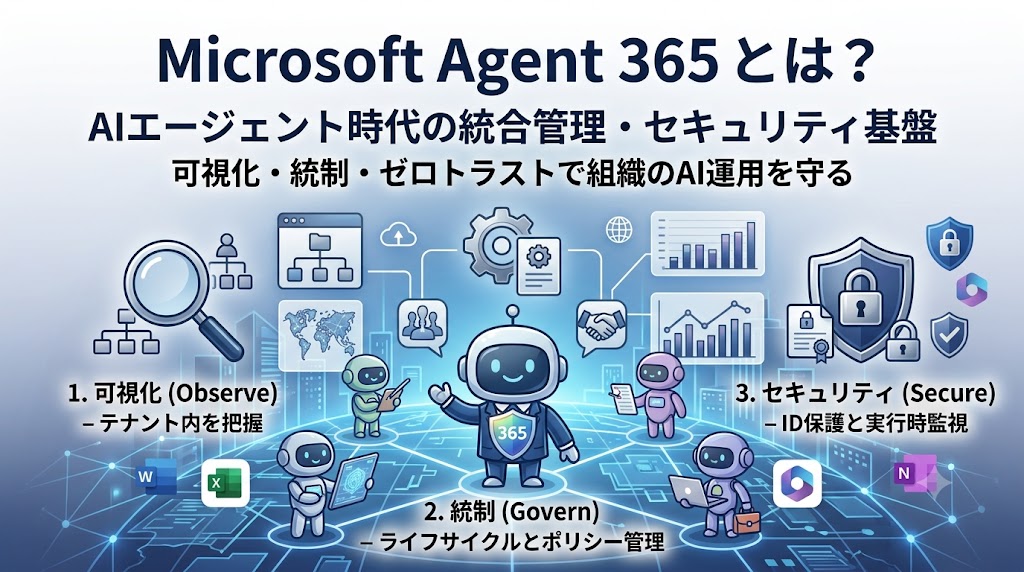
Microsoft Agent 365は、AIエージェントそのものを実行する基盤というよりも、組織内のAIエージェントを一元的に管理するためのコントロールプレーンとして位置づけられます。
また、Microsoft Agent 365は、2026年5月1日に商用セグメント向けに一般提供(GA)されました。ライセンスはユーザー単位で提供され、Microsoft 365 E5の利用が前提として推奨されるほか、Microsoft 365 E7にはAgent 365が含まれます。
実際の処理や業務ロジックは、以下のような環境で実行されます。
- Copilot Studio
- Microsoft Foundry
- 外部AIプラットフォーム
- カスタムアプリケーション
一方で、Agent 365は、それらのエージェントに対して以下のような管理機能を提供します。
- エージェントの可視化
- ライフサイクル管理
- アクセス制御
- セキュリティ監視
- データガバナンス
- 脅威検知
- 監査ログ管理
つまり、Agent 365は「エージェントを作るためのツール」というよりも、企業内で増えていくAIエージェントを安全に把握・管理・統制するための基盤と考えると分かりやすいです。
また、Microsoft製のエージェントだけでなく、外部プラットフォームで作成されたエージェントも管理対象にできる点が特徴です。
Agent 365 の位置づけイメージ
Agent 365の3つの柱
Agent 365のアーキテクチャは、大きく以下の3つの柱で整理できます。
| 項目 | 役割 |
|---|---|
| Observe | エージェントの可視化・監視 |
| Govern | ライフサイクル管理・ポリシー適用 |
| Secure | ID管理・データ保護・脅威対策 |
それぞれの役割を見ていきます。
Agent 365 の3つの柱
Observe
エージェントの存在、所有者、利用状況、依存関係を可視化します。
Govern
公開、承認、所有者管理、ポリシー適用などのライフサイクルを管理します。
Secure
Agent ID、データ保護、脅威検知によりゼロトラスト前提で保護します。
Observe / Govern / Secure の関係
1. Observe:エージェントを可視化する
AIエージェントが企業内で増えていくと、最初に問題になるのが「どのエージェントが存在しているのか分からない」という点です。
Agent 365では、Microsoft 365管理センター内のAgent Registryを通じて、テナント内に存在するエージェントを一覧管理できます。
Agent Registryでは、以下のような情報を確認できます。
- エージェントの総数
- エージェントの所有者
- 管理対象外のエージェント
- 所有者不在のエージェント
- 利用状況
- 外部プラットフォーム由来のエージェント
これにより、組織内でどのようなAIエージェントが使われているのかを把握しやすくなります。
また、Microsoft 365管理センターでは、利用可能なエージェント、デプロイ済みエージェント、ブロックされたエージェントなどを確認し、必要に応じてエージェントの可用性やアクセスを管理できます。
さらに、Agent Mapを利用することで、エージェント同士の関係性や依存関係を視覚的に把握できます。
なお、Agent Mapの利用には、Agent 365ライセンス(E7に含まれる)が必要です。また、Microsoft 365管理センターでAgent Mapにアクセスするには、Global AdministratorまたはAI Administratorロールが必要になります。
単純な一覧では見えづらい、以下のような観点を確認しやすくなります。
- どのプラットフォームにエージェントが集中しているか
- 特定の業務領域にエージェントが偏っていないか
- マルチエージェント構成でどのような依存関係があるか
- リスクが波及しやすい構成になっていないか
AIエージェントは、複数のツールやシステムと連携することが多いため、単体での管理だけでは不十分です。
Agent Mapのように、全体構成を俯瞰できる仕組みは、エンタープライズ運用では重要になります。
2. Govern:エージェントのライフサイクルを管理する
AIエージェントは、作って終わりではありません。 業務で使い続けるには、公開、承認、利用状況確認、無効化、削除といったライフサイクル管理が必要です。
Agent 365では、IT管理者が承認したエージェントだけを組織内で公開する運用を実現できます。
また、ルールベースの管理機能は順次拡大中です。現時点では、Microsoft製エージェントの一括インストールや、所有者不在となったAgent Builder製エージェントの再割り当てなどを中心に提供されています。
今後は、リスクの高いエージェントの自動ブロックや、一定期間利用されていないエージェントの自動無効化・削除など、より高度なライフサイクル管理機能が順次提供される予定です。
こうした管理機能により、以下のような運用を段階的に実現しやすくなります。
- 所有者が不在になったエージェントを検出する
- 高リスクと判定されたエージェントへの対応を管理する
- 一定期間利用されていないエージェントへの対応を検討する
- アクセス可能なツールやデータソースを制限する
- MCPサーバーへのアクセスを制御する
特に重要なのは、最小権限の原則です。
AIエージェントは、人間のユーザーと異なり、自律的にツールを呼び出す可能性があります。
そのため、必要以上の権限を与えてしまうと、誤操作や不正利用が発生した際の影響範囲が大きくなります。
Agent 365では、エージェントごとに利用できるツール、データソース、操作範囲を制御し、過剰な権限付与を防ぐことができます。
エージェントを安全に運用するには、「便利だから広い権限を与える」のではなく、「必要な範囲だけ許可する」という設計が重要です。
3. Secure:エージェントにゼロトラストを適用する
Agent 365の重要なポイントは、人間のユーザーに適用してきたMicrosoftのセキュリティモデルを、AIエージェントにも適用する点です。
具体的には、以下のようなMicrosoft製品と連携します。
| 製品 | 役割 |
|---|---|
| Microsoft Entra ID | エージェントID、認証、条件付きアクセス |
| Microsoft Purview | データ保護、監査、DLP、機密ラベル |
| Microsoft Defender | 脅威検知、プロンプトインジェクション対策 |
| Microsoft 365管理センター | エージェント管理、可視化、ポリシー適用 |
Secure で連携する Microsoft 製品の役割
Agent IDによるID管理
Agent 365では、エージェントに対して独自のIDを付与します。
これにより、AIエージェントを単なるスクリプトやアプリケーションではなく、監査可能な「非人間のアクター」として扱うことができます。
エージェントIDを持つことで、以下の制御が可能になります。
- 条件付きアクセスの適用
- アクセスログの取得
- 不審なサインインの検知
- アプリケーションやデータへのアクセス制御
- 監査証跡の管理
従来のシステム連携では、アプリケーションやサービスアカウント単位で権限を持たせることが多くありました。
Agent 365では、エージェント自体にIDを持たせることで、どのエージェントが、いつ、どのリソースにアクセスしたのかを追跡しやすくなります。
Microsoft Purviewによるデータ保護
AIエージェントが業務データにアクセスする場合、データ保護の設計が非常に重要になります。
Microsoft Purviewを利用することで、以下のような制御が可能になります。
- エージェントのプロンプトと応答の監査
- 機密ラベルに基づくアクセス制御
- DLPポリシーの適用
- AIによるデータ利用状況の可視化
特に注意が必要なのは、機密ラベル付きのファイルにAIエージェントがアクセスする場合です。
エージェントに対して明示的に必要な権限を付与しなければ、暗号化されたファイルを正しく扱えない可能性があります。
また、エージェントが生成した新しいコンテンツに、元ファイルの機密ラベルが自動的に継承されるとは限りません。
そのため、生成後データのラベリング運用も設計しておく必要があります。
AIエージェント活用では、入力データだけでなく、エージェントが生成する出力データも管理対象として考える必要があります。
Microsoft Defenderによる実行時保護
AIエージェントは、プロンプトインジェクションや悪意あるツール呼び出しのリスクにさらされます。
Microsoft Defenderと連携することで、エージェントがアクションを実行する前に、プロンプトやツール呼び出しを検査し、不審な動作をブロックできます。
ただし、この検知・保護機能は一部プレビュー段階の機能を含みます。また、保護の対応範囲はエージェントの構築プラットフォームに依存します。
例えば、Copilot Studio製エージェントでは、プロンプトや応答のリアルタイム評価に対応します。一方、その他のプラットフォームで構築されたエージェントについては、Agent 365 SDK経由で可観測性データを連携することが前提になります。
また、Claude Code、Codex CLI、GitHub Copilot CLIなどのローカルAIエージェント向けのランタイム保護も、現時点ではプレビュー段階の機能として位置づけられます。
これにより、以下のようなリスクを低減できます。
- 悪意ある指示によるデータ流出
- 不正なMCPツールの実行
- 意図しない外部連携
- 危険な操作の自動実行
AIエージェントは、単に回答を返すだけでなく、システム操作を実行する可能性があります。
そのため、実行前の検査やブロック機能は、今後ますます重要になると考えられます。
管理者ロールの整理
Agent 365の運用では、複数の管理者ロールが関与します。
| 管理者ロール | 主な管理対象 | 役割 |
|---|---|---|
| Microsoft 365管理者 | Microsoft 365管理センター | エージェントの可視化、オンボーディング、利用状況確認 |
| Defender管理者 | Microsoft Defender | 脅威検知、プロンプトインジェクション対策、不審なツール実行の監視 |
| Entra管理者 | Microsoft Entra ID | Agent ID、条件付きアクセス、認証・認可 |
| Purview管理者 | Microsoft Purview | データ保護、監査、DLP、機密ラベル管理 |
なお、Microsoft 365管理センター側でAgent 365の管理機能を扱う場合は、具体的な管理者ロールとしてGlobal AdministratorやAI Administratorが使用されます。これらのロールは、テナント全体のエージェント可視化やガバナンス操作に関与します。
このように役割を分けることで、AIエージェントの技術管理とセキュリティ・コンプライアンス管理を分離できます。
特にエンタープライズ環境では、エージェントの作成者、利用部門、IT管理者、セキュリティ管理者、データ管理者が異なるケースも多くあります。
そのため、あらかじめ責任範囲を明確にしておくことが重要です。
エージェント開発の2つのアプローチ
Microsoft 365エコシステムにおけるエージェント開発は、大きく以下の2種類に分けられます。
| 比較項目 | 宣言型エージェント | カスタムエンジンエージェント |
|---|---|---|
| 主な用途 | 特定業務の支援、Microsoft 365データ検索 | 複雑な業務ロジック、外部システム連携 |
| オーケストレーション | Microsoft 365 Copilot標準に依存 | 独自に設計可能 |
| ホスティング | Microsoft 365側 | Azureや独自環境 |
| 自律性 | ユーザー指示が中心 | バックグラウンドで自発的に実行可能 |
| セキュリティ | Microsoft 365標準を活用しやすい | 開発者側での設計責任が大きい |
エージェント開発方式の選び方イメージ
簡単に言うと、Microsoft 365内の情報検索や軽量な業務支援であれば、宣言型エージェントが向いています。
一方、複数システムをまたぐ処理や、独自のビジネスロジックが必要な場合は、カスタムエンジンエージェントが適しています。
ここで重要なのは、開発自由度が高くなるほど、セキュリティやガバナンスの設計責任も大きくなるという点です。
宣言型エージェントはMicrosoft 365側の標準的なセキュリティやコンプライアンス機能を活用しやすい一方で、カスタムエンジンエージェントでは、開発者側で認証、認可、監査、ログ、例外処理などを適切に設計する必要があります。
企業導入時に考えるべきポイント
Microsoft Agent 365を導入する際は、単に機能を有効化するだけではなく、運用ルールや責任分担をあわせて設計する必要があります。
特に、以下の観点を整理しておくことが望ましいと考えます。
導入検討時の進め方イメージ
| 観点 | 確認内容 |
|---|---|
| エージェントの棚卸し | どの部門で、どのようなエージェントが利用されているか |
| 所有者管理 | 各エージェントの責任者が明確か |
| 権限設計 | 必要最小限のデータ・ツールアクセスになっているか |
| データ保護 | 機密情報や個人情報を扱う場合の制御があるか |
| 監査 | 誰が、いつ、何を実行したか追跡できるか |
| 脅威対策 | プロンプトインジェクションや不正なツール実行を検知できるか |
| ライフサイクル管理 | 使われなくなったエージェントを無効化・削除できるか |
| 人間の関与 | 重要な操作で承認や確認を挟む設計になっているか |
AIエージェントは便利な一方で、業務システムや機密データにアクセスできる場合、影響範囲が大きくなります。
そのため、導入初期から「誰が管理するのか」「どこまで実行を許可するのか」「どの操作は人間が確認するのか」を明確にすることが重要です。
まとめ
Microsoft Agent 365は、企業内でAIエージェントを安全に活用するための統合管理基盤です。
AIエージェントは、業務自動化や生産性向上に大きな可能性を持っています。
しかし、エージェントが増えるほど、管理されていないAI、過剰な権限、データ漏洩、プロンプトインジェクションといったリスクも高まります。
Agent 365は、こうした課題に対して、以下のような機能を提供します。
- エージェントの可視化
- ライフサイクル管理
- Agent IDによるアクセス管理
- Microsoft Purviewによるデータ保護
- Microsoft Defenderによる脅威対策
- Microsoft 365管理センターでの統合管理
今後、企業内でAIエージェントを本格的に利用する場合、単にエージェントを作るだけでなく、どのように管理し、どのように監査し、どのように安全に運用するかが重要になると考えます。


